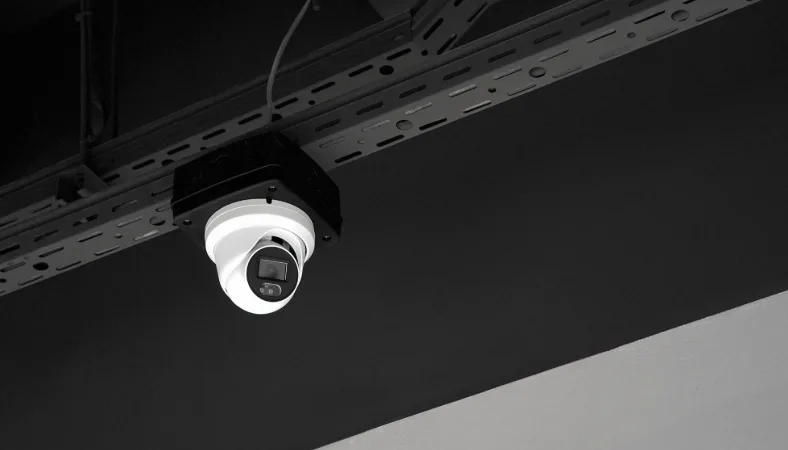
Пользователи из Советского и Авиастроительного районов Казани обнаружили посторонние надписи на трансляциях со своих камер видеонаблюдения. Устройства расположены в подъездах, на улицах и промышленных площадках, но все они относятся к продукции китайской фирмы Dahua. Помимо изображений на экранах появились геометрические фигуры и текстовые сообщения, сообщает Mash.
Инцидент в Татарстане стал частью масштабной кампании, которую исследователи кибербезопасности из Hunt.io отслеживали с 17 июня по 22 июля 2026 года . Специалисты обнаружили открытый сервер злоумышленников, что позволило восстановить механику атак. Выяснилось, что хакеры получили доступ к логинам и паролям 14 500 камер Dahua по всей стране. Основным методом стал подбор учетных данных через открытый порт 37777 — так были скомпрометированы более 12 300 уникальных IP-адресов .
Кроме того, использовались две старые уязвимости обхода аутентификации (CVE-2021-33044 и CVE-2021-33045), через которые на 1 923 устройства была установлена постоянная учетная запись p2pwn. Этот бэкдор сохраняется даже после смены пароля администратора и, в большинстве прошивок, после сброса до заводских настроек . Третий вектор позволил добраться до 283 камер, скрытых за NAT, исключительно по серийному номеру через облачный P2P-сервис производителя.
На фоне инцидента в Татарстане в Сети появились предложения о платной помощи. Убрать нежелательное изображение с экрана взломанной камеры неизвестные предлагают за шесть тысяч рублей. Специалисты по кибербезопасности рекомендуют владельцам устройств Dahua проверить список учетных записей на наличие пользователя p2pwn и при обнаружении удалить его, а также отключить функцию P2P, если она не используется .