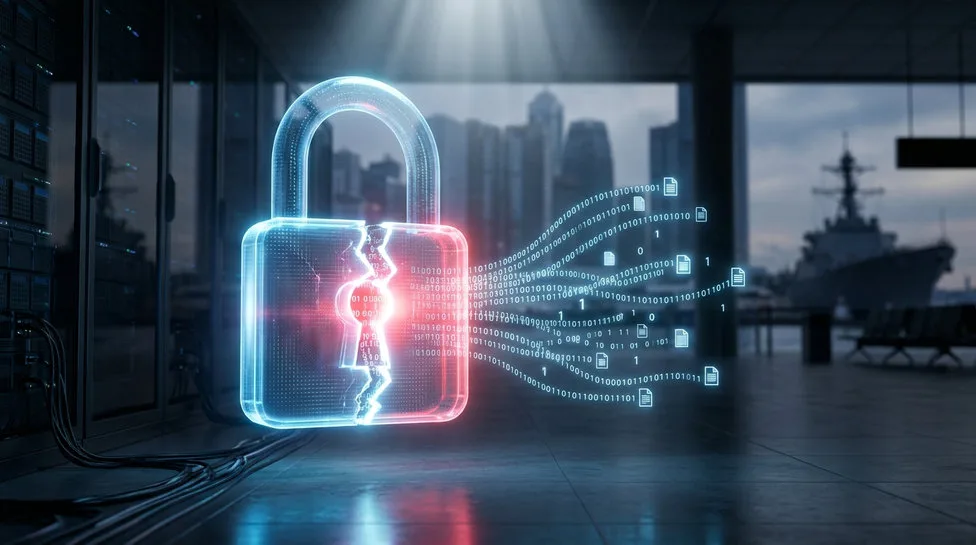
Ошибка в системе ссылок ИИ-конструктора Grok привела к публикации более 35 тысяч приложений, созданных пользователями. Доступ к ним по умолчанию открывался всем, у кого есть прямая ссылка, а сами адреса находились через публичные DNS-базы. Об этом сообщает Telegram-канал «Джейпег Малевича».
Среди leaked-проектов — медицинские данные почти 4 тысяч сотрудников, внутренняя статистика Tesla с именами 22 работников и информация о персонале подрядчика ВМС США. Также в открытом доступе оказались коммерческие предложения, финансовые отчёты и внутренние документы SpaceXSI.
Отдельный пункт — 24 приложения, созданные самой SpaceXSI. После обращения журналистов компания удалила свои проекты, однако остальные 35 тысяч приложений до сих пор доступны по ссылкам.
Проблема затрагивает не только корпоративный сектор: в утечке фигурируют персональные данные сотрудников и служебная документация, что создаёт риски для компаний и их контрагентов. Причина — архитектурное решение Grok, при котором приватность проектов не была включена по умолчанию.