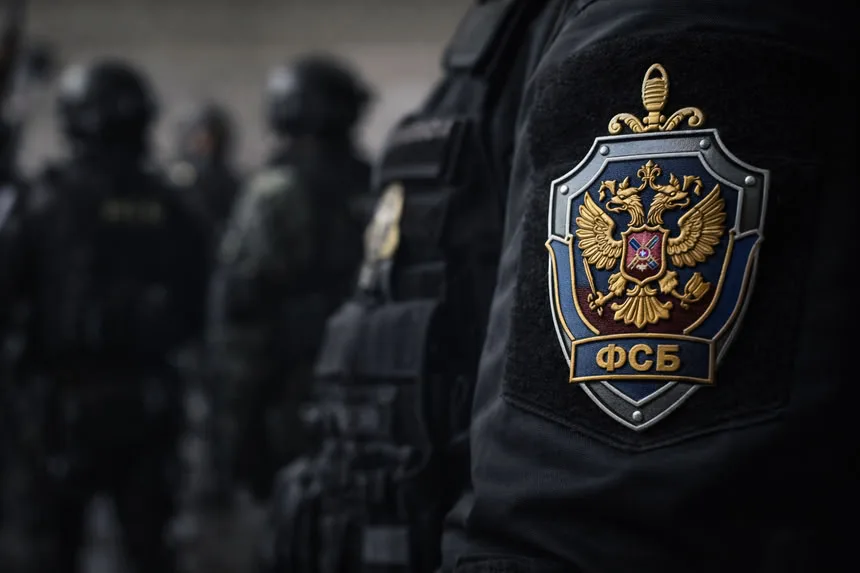
Национальный координационный центр по компьютерным инцидентам (НКЦКИ), действующий при ФСБ России, предписал объектам критической информационной инфраструктуры временно отключать сайты, если они не могут оперативно устранить уязвимости в PHP. Указание направили вечером 22 октября 2026 года. Требования затрагивают информационные системы государственных органов, компаний связи, банковского сектора, энергетики, транспорта и здравоохранения, сообщает «Осторожно, новости».
Организациям необходимо установить исправленную версию PHP, просканировать серверы антивирусными средствами и проверить системы на признаки возможного взлома. Если быстро обновить программное обеспечение не получается, временное отключение сайта рассматривается как мера снижения риска удалённого проникновения.
Причиной стали две критические уязвимости, выявленные в PHP. При определённых условиях они могли позволить злоумышленникам выполнять команды на сервере без авторизации. Разработчики PHP 21 октября выпустили исправления и рекомендовали пользователям без промедления обновить уязвимые версии.
Масштаб угрозы связан с широким распространением этой технологии. По данным W3Techs на 19 октября 2026 года, PHP использовался на 90,9% сайтов с русскоязычным содержимым, для которых определён серверный язык программирования. В мировом масштабе показатель составлял около 69,3%.